Blog
Ce que le Cyber Resilience Act oblige à faire, article par article, et à quelle date. Chaque affirmation renvoie à sa source ; ce qui n’est pas contraignant est signalé comme tel.
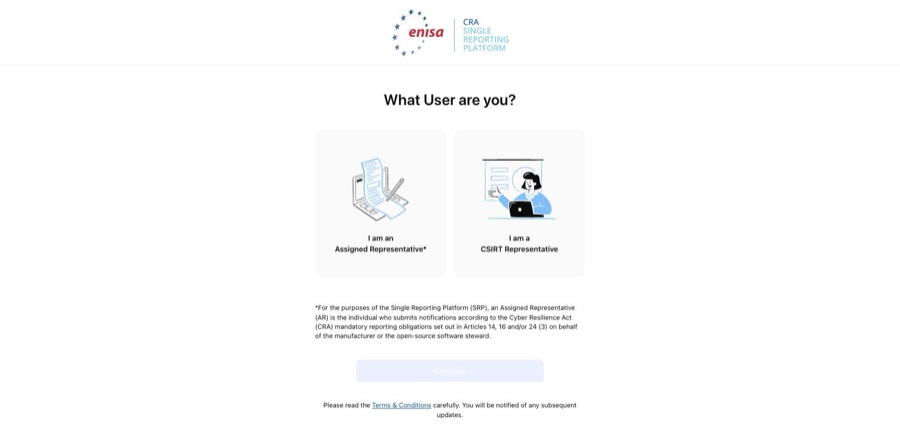
La plateforme ENISA est ouverte : ce qu’elle exige à 24 heures, et les cinq gestes à faire cette semaine
Depuis le 11 septembre 2026, signaler une vulnérabilité activement exploitée passe par la plateforme unique de signalement de l’ENISA, désormais en ligne. Écran par écran, tel que relevé sur la plateforme le 12 septembre : ce qu’elle exige à 24 heures, ce qu’elle ne fait pas, et ce qui se prépare avant qu’une horloge ne démarre.
Cyber Resilience Act : l’Europe passe la vitesse supérieure, y compris pour les produits non régulés
Pendant longtemps, une entreprise qui vendait un logiciel, un boîtier connecté ou une application n’avait, en Europe, aucune obligation légale de sécuriser son produit. Un grille-pain devait prouver qu’il ne prendrait pas feu ; un thermostat connecté n’avait rien à prouver du tout. Le Cyber Resilience Act (règlement (UE) 2024/2847) ferme cette porte — et son premier jalon contraignant tombe le 11 septembre 2026.
Ce qui devient obligatoire le 11 septembre 2026 — et ce qui ne l’est pas encore
Le 11 septembre 2026, signaler les vulnérabilités activement exploitées devient une obligation légale, y compris pour les produits déjà sur le marché. Le reste du règlement, sanctions comprises, attend le 11 décembre 2027. Entre les deux : une plateforme pas encore ouverte, et un format qu’aucun acte juridique ne fixe.
Le CRA s’applique-t-il à votre produit ? Trois questions pour le situer
Le Cyber Resilience Act est le règlement européen qui impose des obligations de cybersécurité aux produits numériques mis à disposition sur le marché de l’Union. Il ne concerne pas tout le monde, et la ligne de partage n’est pas celle que la plupart des gens imaginent : elle ne dépend ni de votre secteur, ni de votre technologie.
Les 26 champs de la notification ENISA : ce qu’il faut préparer avant le 11 septembre 2026
Le formulaire de signalement d’une vulnérabilité activement exploitée compte 26 champs. Le règlement, lui, n’en nomme presque aucun. Cinq portent des informations que vous détenez déjà aujourd’hui ; sept devront être écrits pendant l’incident.
Article 14 : à 24 heures, cinq champs obligatoires
L’obligation de signalement de l’Art. 14 s’applique le 11 septembre 2026. La première étape demande cinq champs, sans identifiant CVE ni score CVSS. La charge réelle arrive à 72 heures, et elle réclame du jugement plutôt que de la donnée.